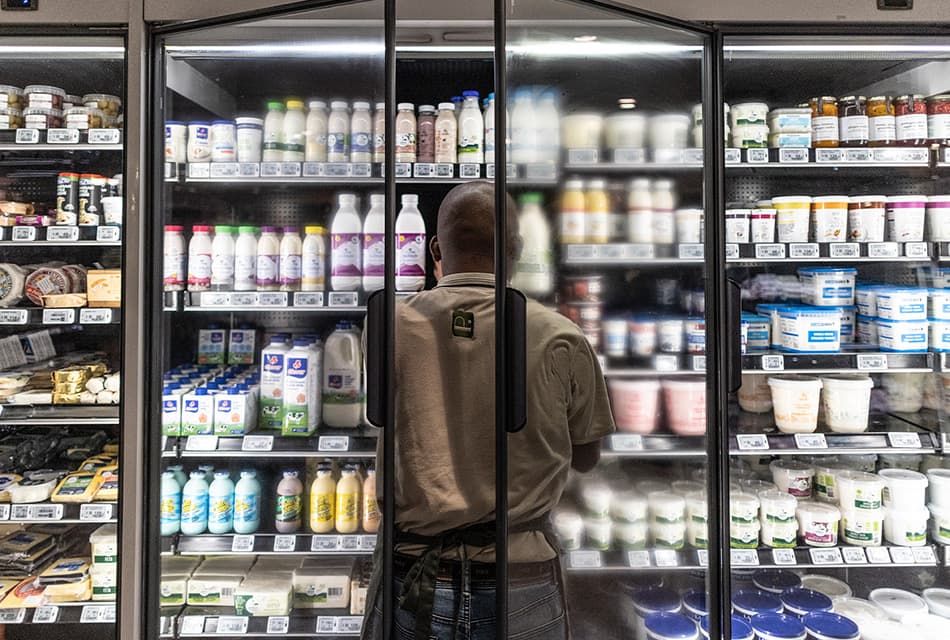

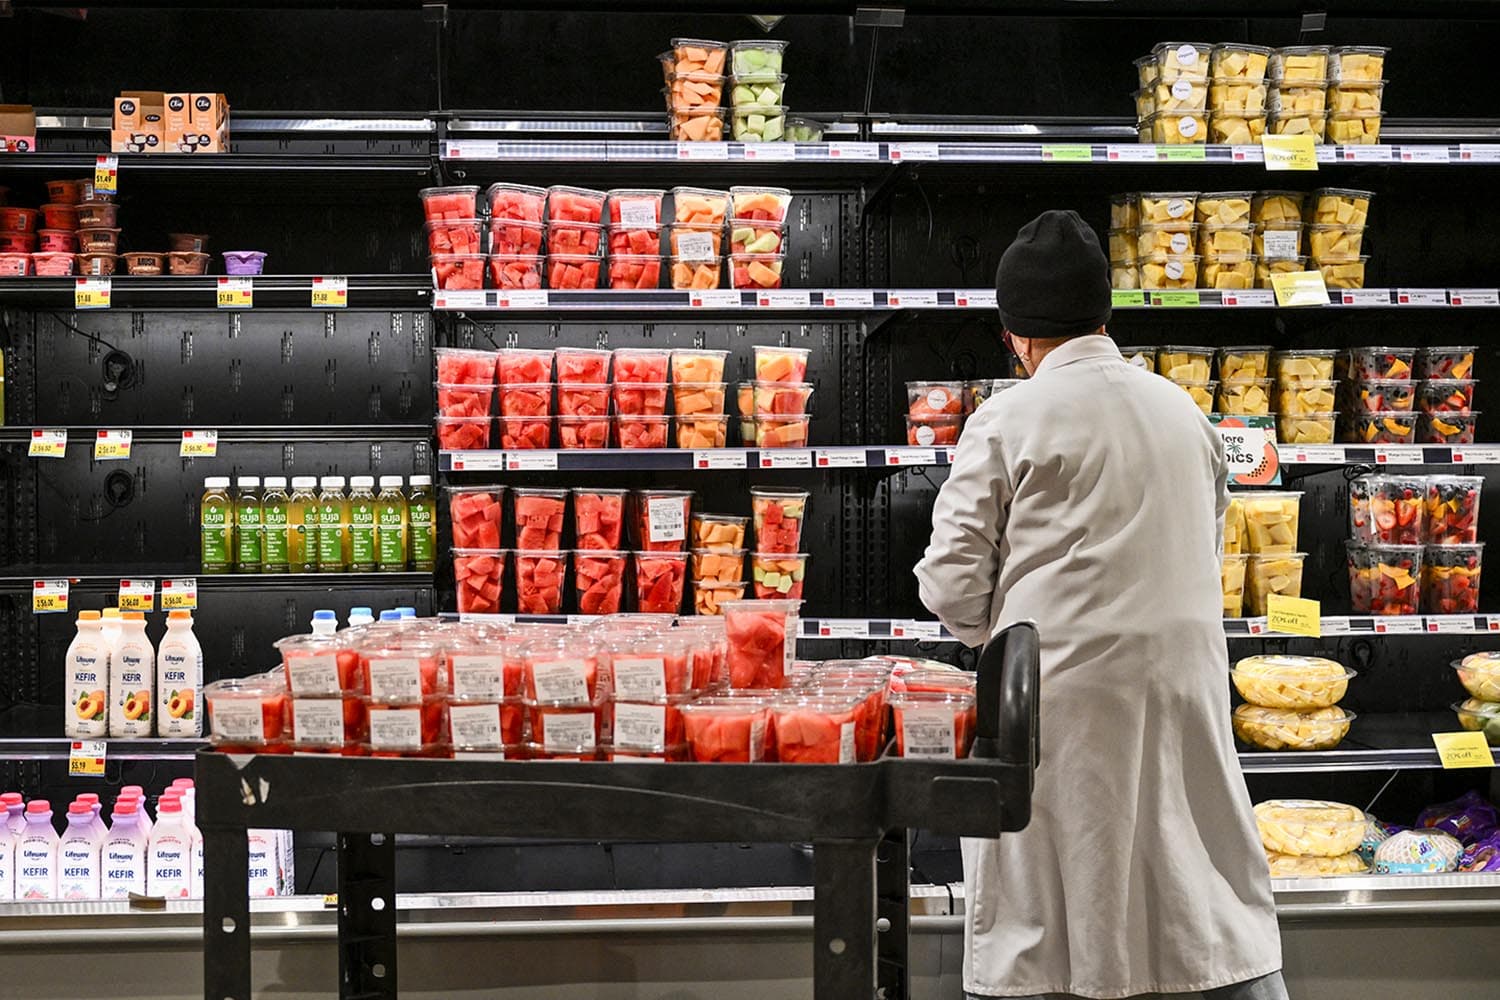
ตู้เย็นและตู้แช่แข็งของซูเปอร์มาร์เก็ตใน 7 ประเทศทั่วยุโรป ได้แก่ เบลเยียม เอสโตเนีย ฟินแลนด์ ไอร์แลนด์ ซักเซมเบิร์ก เนเธอร์แลนด์ และสวีเดน ถูกแฮกเกอร์โจมตีด้วยการควบคุมเครื่องควบคุมอุณหภูมิจากระยะไกลให้อุณหภูมิสูงขึ้นเป็น 50 องศาเซลเซียส ส่งผลให้อาหารเน่าเสีย
เหตุการณ์เมื่อวันจันทร์ (2 พ.ย.) นับเป็นการโจมตีทางไซเบอร์ในยุโรปครั้งที่ 2 ในรอบไม่ถึงเดือน ต่อจากเหตุการณ์เมื่อเดือนที่แล้วที่ฝรั่งเศส นอกจากนี้ เมื่อต้นเดือนสิงหาคมยังเกิดเหตุตู้เย็นทำงานผิดปกติอย่างมีเงื่อนงำในร้านค้าสวัสดิการที่ฐานทัพทหารอย่างน้อย 6 แห่ง โดยทางเพนตากอนกำลังดำเนินการสอบสวนว่าอาจเป็นการถูกโจมตีทางไซเบอร์หรือไม่
สำนักข่าว The Guardian ระบุว่า สิ่งนี้อาจเป็นสัญญาณบ่งชี้ถึงรูปแบบใหม่ของการโจมตีทางไซเบอร์และการแฮ็กข้อมูล โดยระบบควบคุมของตู้เย็นอาจไม่ใช่อุปกรณ์เดียวที่อาจตกเป็นเป้าหมายของแฮ็กเกอร์ เพราะเครื่องใช้ไฟฟ้าอื่นๆ อีกมากมาย ไม่ว่าจะเป็นเตาอบ เครื่องซักผ้า เครื่องล้างจาน หรือระบบทำความร้อนส่วนกลาง ต่างก็มีการเชื่อมต่อกับอินเทอร์เน็ต เพื่อให้สามารถเข้าถึงและควบคุมการทำงานจากระยะไกลได้โดยอัตโนมัติ
ใครอยู่เบื้องหลัง
จนถึงตอนนี้เจ้าหน้าที่ความมั่นคงทางไซเบอร์ของยุโรปยังไม่สามารถระบุตัวตนของผู้ที่อยู่เบื้องหลังการแฮกตู้แช่อาหารที่เกิดขึ้นทั้งในยุโรปและสหรัฐฯ และยังไม่มีกลุ่มแฮกเกอร์ใดๆ ออกมาอ้างความรับผิดชอบหรือเรียกค่าไถ่ (แต่ก็สร้างความเสียหายไปแล้วเพราะอาหารเสียหายจำนวนมหาศาล)
“แหล่งที่มาที่เป็นไปได้มากที่สุด 2 แหล่งสำหรับผมคือ การส่งสัญญาณเชิงยุทธศาสตร์เพื่อแสดงแสนยานุภาพโดยกลุ่มที่มีรัฐบาลหนุนหลัง หรืออาจเป็นฝีมือของแฮกเกอร์ที่ทำงานคนเดียวที่ลงมือด้วยเหตุผลส่วนตัว
— เรฟ พิลลิง ผู้อำนวยการอาวุโสฝ่ายข่าวกรองภัยคุกคามของบริษัทความปลอดภัยทางไซเบอร์ Sophos
The Guardian ระบุว่า ทฤษฎีกลุ่มแฮกเกอร์ที่มีรัฐบาลหนุนหลังเป็นไปได้มากที่สุด ส่วนหนึ่งเป็นเพราะผลกระทบทางจิตวิทยาที่เห็นได้ชัด ซึ่งเกิดขึ้นกับผู้คนจำนวนมากเมื่อได้เห็นอาหารถูกกวาดไปจากชั้นวางจนหมดเกลี้ยง
The Guardian ระบุต่อว่า เชื่อกันว่าเกาหลีเหนืออยู่เบื้องหลังเหตุโจรกรรมสกุลเงินคริปโตจาก Binance เมื่อสัปดาห์ที่แล้ว แต่ในกรณีนี้มีความเป็นไปได้เช่นกันว่า แฮกเกอร์ที่มีความเชื่อมโยงกับรัสเซียและจีนอาจมีส่วนเกี่ยวข้องด้วย
หัวหน้าหน่วยข่าวกรองตะวันตกบอกว่า รัสเซียกำลังลงมือก่อวินาศกรรมทั่วยุโรปด้วยรูปแบบที่หลากหลาย และมีแนวโน้มว่าจะทวีความรุนแรงขึ้นในอีกไม่กี่เดือนข้างหน้า
นับตั้งแต่รัสเซียรุกรานยูเครนในปี 2022 ยุโรปก็เริ่มกังวลเกี่ยวกับการก่อวินาศกรรมและการโจมตีทางไซเบอร์ที่เชื่อมโยงกับรัสเซียมากขึ้น แต่รัสเซียปฏิเสธว่าไม่มีส่วนเกี่ยวข้องแต่อย่างใด แต่ครั้งนี้หน่วยงานระดับยุโรปและระดับชาติ (เช่น ในฝรั่งเศสและเบลเยียม) ยังไม่ได้ระบุอย่างเป็นทางการว่าประเทศใดเป็นผู้กระทำ
แรงจูงใจนอกเหนือจากเงิน
ริเทศ โคตัค ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์มองว่า การที่ยังไม่มีใครอ้างว่าอยู่เบื้องหลังการโจมตีหรือออกมาเรียกค่าไถ่บ่งชี้ว่า มีแรงจูงใจอื่นที่นอกเหรือไปจากเรื่องเงิน
“ในบางกรณี อาจเป็นเรื่องของอุดมการณ์ หรืออาจได้รับการสนับสนุนจากรัฐ โดยมีเป้าหมายหลักคือ การสร้างความปั่นป่วน ถ้าคุณเดินเข้าไปในร้านขายของชำแล้วพบว่าในตู้แช่ไม่มีอะไรอยู่เลย นั่นย่อมทำให้ผู้คนรู้สึกกังวล”
— ริเทศ โคทัก ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์
เช่นเดียวกับ ทอม เฮเกล นักวิจัยจากบริษัทความปลอดภัยทางไซเบอร์ SentinelOne กล่าวว่า การโจมตีในลักษณะนี้มักเกี่ยวข้องกับการเรียกค่าไถ่ แรงจูงใจทางการเมือง หรือปฏิบัติการของรัฐบาลประเทศต่างๆ โดยการที่ไม่มีการเรียกร้องผลประโยชน์ทางการเงินในเหตุการณ์ที่เกิดขึ้นเมื่อเร็วๆ นี้ ชี้ให้เห็นว่าเป้าหมายอาจเป็นการก่อวินาศกรรมมากกว่า
AI ช่วยให้แฮกง่ายขึ้นหรือไม่
ขณะนี้ยังไม่มีหลักฐานว่ามีการนำปัญญาประดิษฐ์ หรือ AI มาใช้ในการโจมตี แต่โคตัคบอกว่า AI อาจช่วยให้แฮกเกอร์โจมตีระบบหรือซอฟต์แวร์ที่ยังไม่ได้อัปเดตเพื่ออุดช่องโหว่ด้านความปลอดภัยได้อย่างรวดเร็ว ผู้เชี่ยวชาญรายนี้เตือนว่า “การโจมตีทางไซเบอร์เหล่านี้จะเกิดขึ้นบ่อยครั้งขึ้น”
อย่างไรก็ดี การหาตัวผู้ลงมืออาจไม่ใช่เรื่องง่ายเนื่องจากวิธีการแฮกค่อนข้างง่าย ไม่จำเป็นต้องใช้มัลแวร์ นั่นหมายความว่า ไม่มีร่องรอยหลงเหลือให้ตาม โดยพิลลิงเปรียบเทียบว่า เหมือนผู้ก่อเหตุสวมถุงมือยางแล้วไปแตะไปจับสวิตช์ต่างๆ โดยไม่ทิ้งลายนิ้วมือไว้
Photo by ANGELA WEISS / AFP