
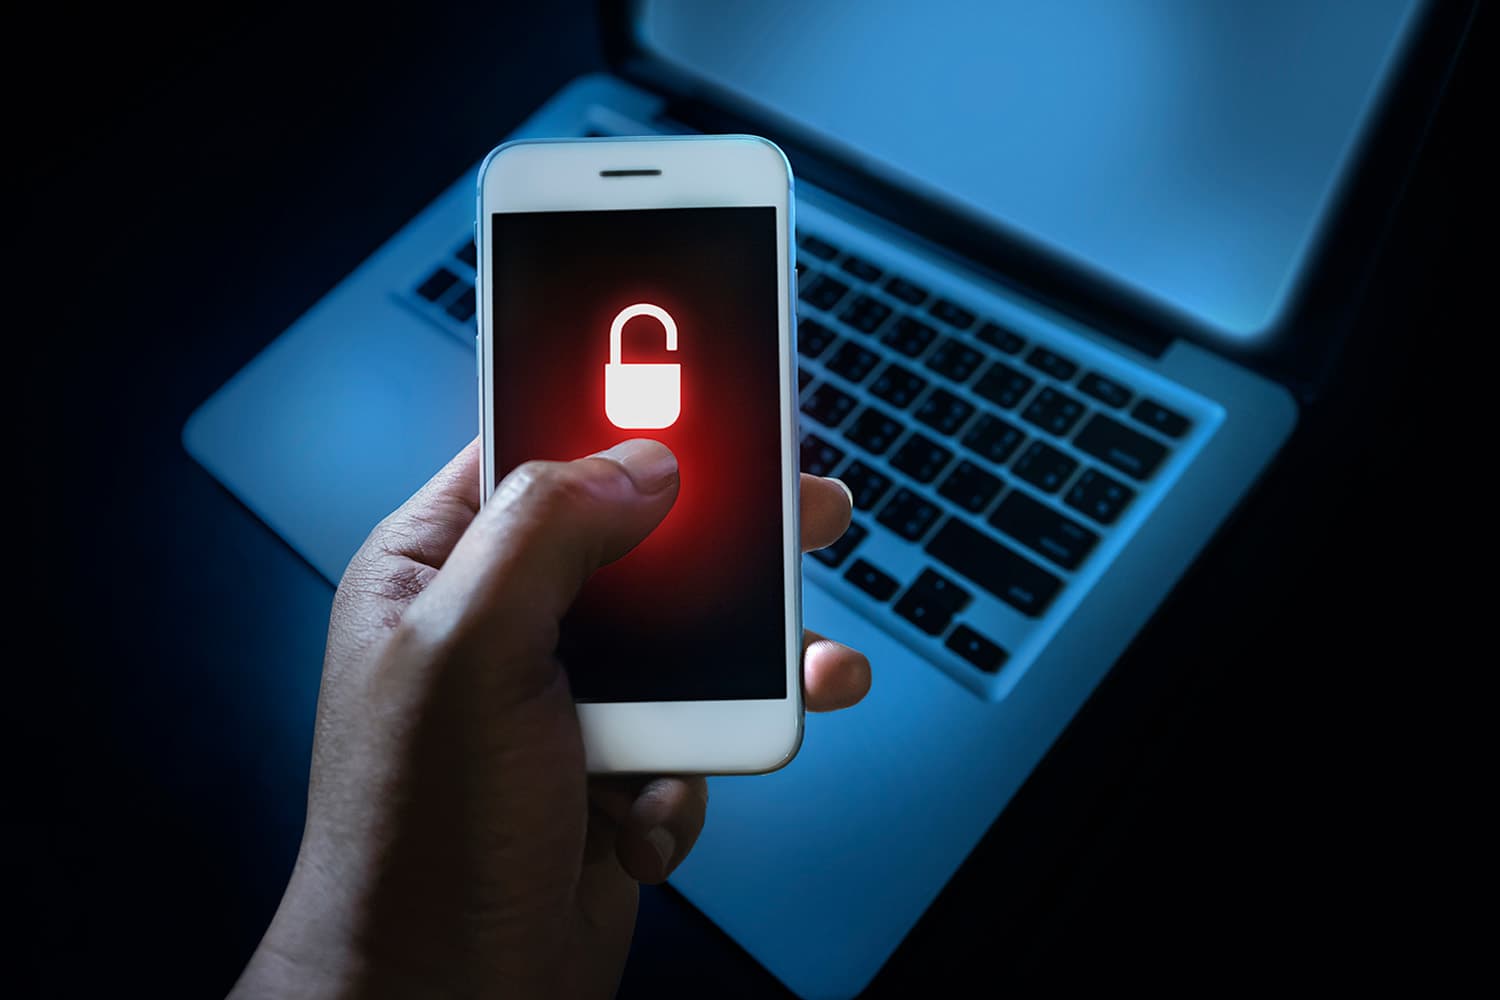
บริษัท Apple ออกประกาศแจ้งเตือนภัยคุกคามระดับสูงไปยังผู้ใช้งาน iPhone ใน 110 ประเทศทั่วโลก หลังพบว่า “อาจตกเป็นเป้าหมายโจมตีของสปายแวร์รับจ้างที่มีความซับซ้อนสูง (Mercenary Spyware)”
แม้ทางบริษัทจะไม่ได้เปิดเผยรายละเอียดของภัยคุกคาม หรือระบุตัวตนกลุ่มผู้ต้องสงสัยที่อยู่เบื้องหลัง แต่ก็ได้แนะนำแนวทางปฏิบัติหลายขั้นตอนเพื่อให้ผู้ใช้สามารถนำไปใช้ปกป้องข้อมูลและอุปกรณ์ของตนเอง
ทั้งนี้ เหตุโจมตีด้วยสปายแวร์ดังกล่าวถูกรายงานเป็นครั้งแรกเมื่อวันที่ 30 ตุลาคม โดย คอสทิน ไรอู นักวิจัยด้านความปลอดภัยไซเบอร์ ซึ่งชี้ว่า “เหตุการณ์นี้เป็นคนละส่วนและไม่เกี่ยวข้องกับการแจ้งเตือนรอบเก่าของ Apple เมื่อเดือนสิงหาคม...โดยกลุ่มผู้ได้รับข้อความแจ้งเตือนภัยใน 99 ประเทศนั้น มีรายชื่อของผู้สื่อข่าวและผู้สร้างภาพยนตร์สารคดีที่มีชื่อเสียงรวมอยู่ด้วยหลายราย”
เมื่อวันที่ 31 ตุลาคม บริษัท Apple ออกมายืนยันการส่งข้อความแจ้งเตือนภัยคุกคามระดับสูงไปยังผู้ใช้ iPhone เฉพาะกลุ่มใน 110 ประเทศทั่วโลก เพื่อเตือนภัยว่าอาจตกเป็นเป้าหมายของสปายแวร์รับจ้าง
อย่างไรก็ตาม ทางบริษัทยังไม่ได้ยืนยันว่ามีอุปกรณ์หรือบัญชีใดถูกเจาะระบบสำเร็จแล้วหรือไม่ อีกทั้งยังไม่มีการเปิดเผยตัวตนของกลุ่มแฮกเกอร์ ช่องทางการโจมตี หรือช่องโหว่ของซอฟต์แวร์ที่เกี่ยวข้องกับเหตุการณ์นี้ต่อสาธารณชน
แม้ Apple จะยังไม่เปิดเผยรายละเอียด แต่ก็ได้ยืนยันว่าการโจมตีครั้งนี้ไม่ใช่การหลอกลวงแบบฟิชชิงหว่านแหคนนับล้าน แต่เป็นการมุ่งเป้าเจาะจงเพื่อขโมยข้อมูลของบุคคลเฉพาะกลุ่ม ซึ่งเป็นที่รู้กันดีในวงการว่าสปายแวร์รับจ้างมักล็อกเป้ากลุ่มนักข่าว นักกิจกรรม นักการเมือง และนักการทูต
ความน่ากลัวของการโจมตีแบบล็อกเป้านี้คือ
“แฮกเกอร์สามารถเจาะเข้าอุปกรณ์ได้โดยที่เหยื่อไม่จำเป็นต้องกดลิงก์ หรือดาวน์โหลดไฟล์ใด ๆ เลย (Zero-click) ซึ่งหากทำสำเร็จ คนร้ายจะสามารถแทรกซึมเข้าถึงระบบส่วนลึกของเครื่อง เพื่อขโมยข้อมูลส่วนตัวได้ทุกอย่าง ตั้งแต่ประวัติการโทร ข้อความ รายชื่อติดต่อ พิกัดตำแหน่ง ไปจนถึงไฟล์รูปภาพและวิดีโอ”
“การโจมตีประเภทไม่ต้องกดลิงก์ รวมถึงสปายแวร์รับจ้างรูปแบบอื่น ๆ มีต้นทุนที่สูงมหาศาลมักแตะหลักหลายล้านดอลลาร์ และมีความซับซ้อนทางเทคนิคสูงมาก ส่งผลให้มีเพียงกลุ่มปฏิบัติการระดับมืออาชีพที่มีเงินทุนหนาแน่นเป็นพิเศษเท่านั้นที่จะสามารถนำมาใช้งานได้อย่างมีประสิทธิภาพ” คู่มือแจ้งเตือนภัยคุกคามของ Apple ระบุ
นอกจากนี้ Apple ยังชี้ว่า “สปายแวร์ล็อกเป้าเหล่านี้มีอายุการใช้งานสั้น ทำให้ยากต่อการตรวจจับและป้องกัน โดยวิธีเดียวที่จะรู้เท่าทันพฤติกรรมของคนร้ายได้คือ การใช้ข้อมูลข่าวกรองภายในของบริษัท ทั้งนี้ Apple จำเป็นต้องปกปิดรายละเอียดทางเทคนิคเกี่ยวกับวิธีการตรวจจับไว้เป็นความลับ เพื่อป้องกันไม่ให้แฮกเกอร์เรียนรู้และหาทางหลบเลี่ยงระบบรักษาความปลอดภัยในอนาคต”
บริษัท Apple แนะนำให้ผู้ใช้งานที่คาดว่ากำลังตกเป็นเป้าหมายการโจมตีทางไซเบอร์ระดับสูง เปิดใช้งาน ‘โหมดล็อกดาวน์’ (Lockdown Mode) ทันที ซึ่งฟีเจอร์นี้จะช่วยปกป้อง iPhone จากภัยคุกคามที่ซับซ้อนด้วยการจำกัดการเข้าถึงฟังก์ชันบางอย่างที่แฮกเกอร์อาจใช้เป็นช่องโหว่เจาะระบบ โดยสามารถเปิดใช้งานได้ที่เมนู การตั้งค่า >>> ความเป็นส่วนตัวและความปลอดภัย และหมั่นอัปเดตระบบปฏิบัติการให้เป็นเวอร์ชันล่าสุดอยู่เสมอ เพื่อปิดรอยรั่วด้วยแพตช์ความปลอดภัยใหม่ล่าสุด
(Photo by Shutterstock / bombermoon)