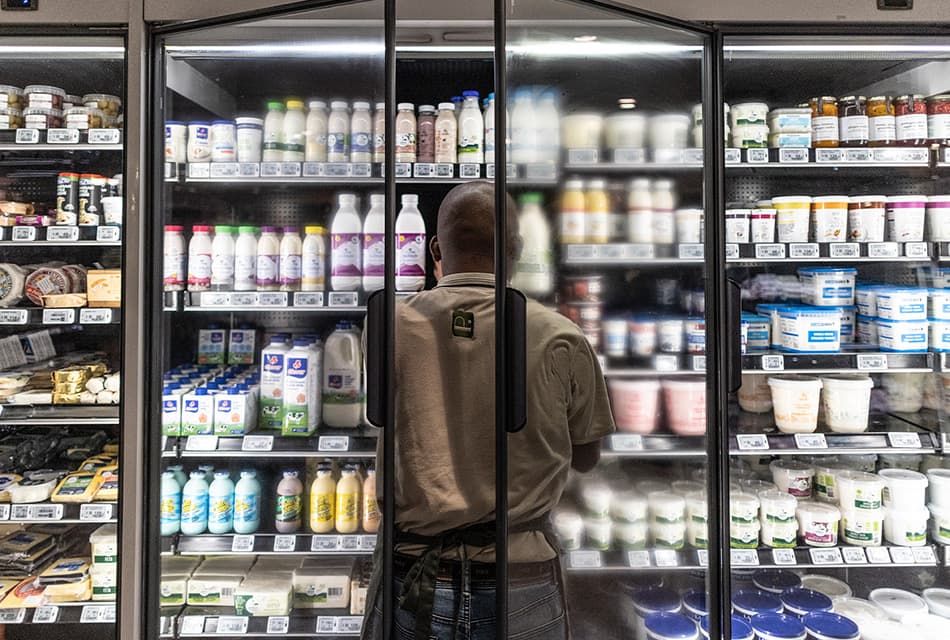

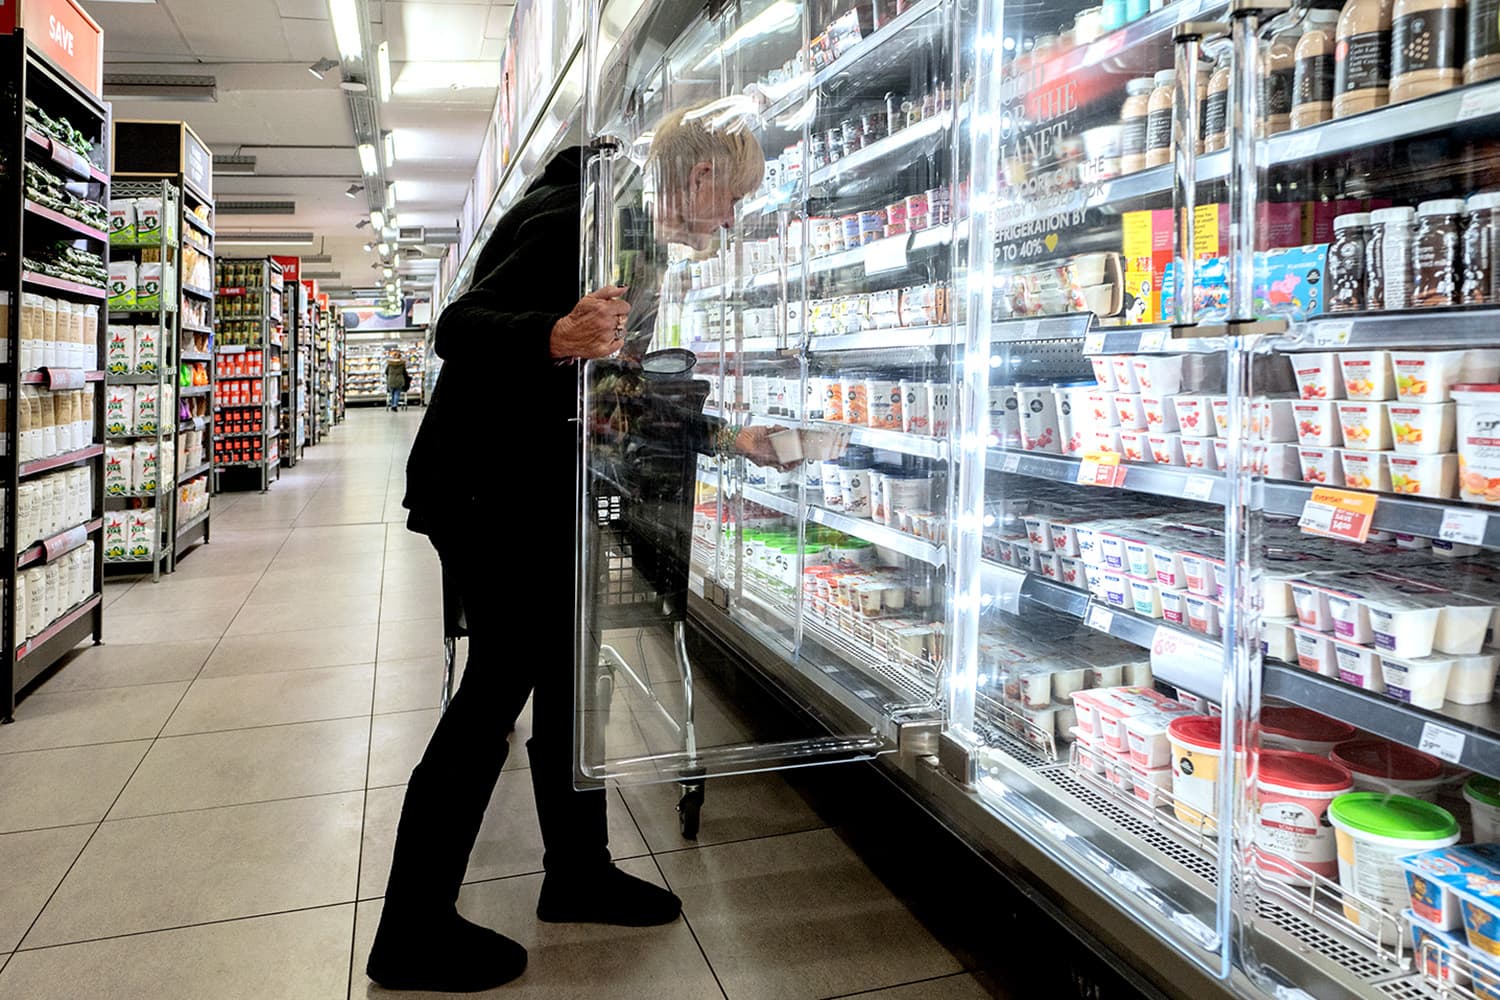
เหตุการณ์แฮกเกอร์โจมตีระบบตู้แช่ของซูเปอร์มาร์เก็ตในหลายประเทศทั่วยุโรปเมื่อวันจันทร์ (2 พ.ย.) ที่ผ่านมา ได้ตอกย้ำให้เห็นถึงอันตรายของการเชื่อมต่อเครื่องจักรอุตสาหกรรมเข้ากับระบบอินเทอร์เน็ต โดยเหตุการณ์ครั้งนี้เกิดขึ้นตามหลังเกิดเหตุโจมตีที่ฝรั่งเศสเมื่อเดือนตุลาคม ส่งผลให้เครือข่ายร้านค้าในเบลเยียม เอสโตเนีย ฟินแลนด์ ไอร์แลนด์ ลักเซมเบิร์ก เนเธอร์แลนด์ และสวีเดน ต้องเผชิญกับอุณหภูมิตู้แช่ที่พุ่งสูงขึ้นอย่างกะทันหัน จนต้องทิ้งอาหารสดที่เน่าเสียเป็นจำนวนมาก
แอนโทอิน โฮแตง เลขาธิการทั่วไปของ ‘Almond’ บริษัทที่ปรึกษาด้านความปลอดภัยไซเบอร์ พร้อมด้วยกลุ่มผู้เชี่ยวชาญ เปิดเผยกับสำนักข่าว AFP ว่า “เครื่องจักรอุตสาหกรรมอย่างระบบทำความเย็น ซึ่งแต่เดิมเคยทำงานแบบออฟไลน์เป็นหลัก ในปัจจุบันมักถูกเชื่อมต่อเข้ากับอินเทอร์เน็ต เพื่อความสะดวกในการเฝ้าติดตามและบริหารจัดการระบบจากระยะไกล”
การเชื่อมต่ออินเทอร์เน็ตนี้กลายเป็นช่องทางให้อาชญากรไซเบอร์ใช้เจาะเข้าควบคุมระบบเครื่องจักรในโลกจริงผ่านเครือข่ายดิจิทัล ดั่งเช่นเหตุการณ์ในฝรั่งเศสที่แฮกเกอร์เล็งเป้าโจมตีระบบควบคุมตู้แช่ของบริษัท ‘Danfoss’ จากเดนมาร์ก ซึ่งเป็นระบบที่ซูเปอร์มาร์เก็ตส่วนใหญ่เลือกใช้
“ระบบเหล่านี้มักสั่งการผ่านหน้าเว็บไซต์ทั่วไป หากแฮกเกอร์มีรหัสผ่าน ก็สามารถล็อกอินเข้าไปปรับเปลี่ยนอุณหภูมิตู้แช่ตามใจชอบได้อย่างง่ายดาย”
— เควิน เทลลิเยร์ วิศวกรด้านความปลอดภัยทางไซเบอร์จากบริษัทจาก ‘Synacktiv’ อธิบาย
แม้ตามปกติระบบเหล่านี้จะทำงานบนเครือข่ายปิดที่ไม่ควรเชื่อมต่อกับโลกภายนอก แต่ในความเป็นจริงกลับมีระบบจำนวนมากถูกปล่อยทิ้งไว้จนคนที่มีความรู้พื้นฐานก็สามารถเจาะเข้าถึงได้ง่าย
ด้าน โอลิวิเยร์ ดาลัวย์ ผู้เชี่ยวชาญจาก ‘Zscaler’ บริษัทผู้ให้บริการด้านการรักษาความปลอดภัยบนคลาวด์ระดับโลก เตือนว่า “หากไม่มีการป้องกันที่รัดกุม โรงงานหรือโครงสร้างพื้นฐานสำคัญทุกประเภทที่เชื่อมต่ออินเทอร์เน็ต ตั้งแต่โรงงานผลิตรถยนต์ ระบบไฟฟ้า ไปจนถึงระบบขนส่งมวลชน ก็อาจเผชิญความเสี่ยงร้ายแรงในลักษณะเดียวกันนี้ได้เช่นกัน”
นอกจากนี้ ผู้เชี่ยวชาญด้านไซเบอร์อีกรายที่ไม่ประสงค์ออกนามก็ชี้ว่า “โครงสร้างพื้นฐานทางอุตสาหกรรมในปัจจุบันมีความเปราะบางเป็นพิเศษ เนื่องจากมีการนำระบบเครือข่ายคอมพิวเตอร์ ไปเชื่อมต่อเข้ากับเครื่องจักรทางกายภาพในโลกจริง ซึ่งส่วนใหญ่เป็นอุปกรณ์เก่าที่ล้าสมัยและตกรุ่นไปแล้ว”
เมื่อแฮกเกอร์เจาะเข้าสู่ระบบเครือข่ายคอมพิวเตอร์เหล่านี้ได้ ก็จะสามารถเข้ายึดครองโครงสร้างพื้นฐานและสร้างความเสียหายต่อระบบในโลกจริงได้ทันที
ดาลัวย์ ได้ชี้ขอบเขตความเสี่ยงหลักไว้ 2 ประการ :
- การถูกใช้ประโยชน์จากช่องโหว่ทางเทคนิค
- การถูกแอบล็อกอินผ่านรหัสผ่านที่หลุดรอด
ขณะเดียวกัน ดาลัวย์ก็ยกตัวอย่างประวัติศาสตร์ในอดีตอย่างหนอนคอมพิวเตอร์ ‘สตักซ์เน็ต’ (Stuxnet) เมื่อปี 2010 ที่เคยเข้าไปก่อความวินาศกรรมระบบเครื่องหมุนเหวี่ยงแยกสารในโรงงานเสริมสมรรถนะยูเรเนียมของอิหร่านจนล่มสลายมาแล้ว
แล้วใครอยู่เบื้องหลัง?
แว็งซ็องต์ สตรูเบล หัวหน้าสำนักงานความมั่นคงปลอดภัยไซเบอร์ของฝรั่งเศส ชี้ว่า “เหตุโจมตีระบบตู้แช่เมื่อเดือนตุลาคมเกิดจากความบกพร่องพื้นฐานด้านความปลอดภัย โดยเฉพาะการปล่อยให้อุปกรณ์เชื่อมต่อตรงกับอินเทอร์เน็ตโดยไม่มีระบบป้องกัน และยังใช้รหัสผ่านที่คาดเดาง่ายเกินไป”
“การตามหาตัวแฮกเกอร์เป็นเรื่องที่ซับซ้อนอย่างยิ่งและคนร้ายอาจเป็นใครก็ได้ เนื่องจากวิธีที่ใช้โจมตีไม่ได้มีความซับซ้อนสูง ทำให้ไม่สามารถประเมินได้ว่าผู้ลงมือเป็นกลุ่มแฮกเกอร์ที่มีเงินทุนหรือไม่”
— ดาลัวย์ และเทลลิเยร์ สองผู้เชี่ยวชาญไซเบอร์ ระบุ
แหล่งข่าวความมั่นคงรายหนึ่งเผยกับ AFP ว่า “การสืบสวนหาตัวผู้กระทำผิดในเหตุการณ์เจาะระบบครั้งนี้จะต้องใช้เวลาระยะยาวและยืดเยื้อต่อไปอีกนาน” สอดคล้องกับเอกสารความมั่นคงแห่งชาติของฝรั่งเศสฉบับปี 2025 ที่ระบุว่า “ภัยคุกคามในลักษณะนี้ถือเป็นเรื่องเร่งด่วนที่ต้องเผชิญหน้าและจัดการเป็นอันดับแรก เนื่องจากเหตุการณ์เหล่านี้ตอกย้ำให้เห็นว่า ห่วงโซ่อุปทานอาหารมีความเปราะบางต่อการโจมตีทางไซเบอร์มากเพียงใด ซึ่งส่งผลกระทบตามมาอย่างกว้างขวาง”
(Photo by Luca Sola / AFP)