


หลายประเทศทั่วโลกกำลังเผชิญกับวิกฤตการณ์ครั้งใหญ่ เมื่อระบบโครงสร้างพื้นฐานและเครือข่ายสารสนเทศสำคัญถูกภัยคุกคามทางไซเบอร์เข้าโจมตีอย่างรุนแรงในเวลาไล่เลี่ยกัน เหตุการณ์เหล่านี้ไม่ได้จำกัดอยู่เพียงการขโมยข้อมูลทั่วไป แต่ขยายวงกว้างไปสู่วิธีการที่ซับซ้อนและสร้างความเสียหายต่อการดำเนินชีวิตของประชาชนโดยตรง
ไม่ว่าจะเป็นการโจมตีห่วงโซ่อุปทานและระบบควบคุมอุตสาหกรรมในทวีปยุโรป ที่ส่งผลกระทบต่อระบบทำความเย็นในซูเปอร์มาร์เก็ตและคลังเก็บโลหิตหลัก ไปจนถึงการแพร่ระบาดของมัลแวร์เรียกค่าไถ่ (Ransomware) ที่พุ่งเป้าถล่มระบบธนาคาร สถาบันการศึกษา และหน่วยงานสาธารณสุขในหลายภูมิภาค
การจู่โจมที่เกิดขึ้นพร้อมๆ กัน สะท้อนให้เห็นว่าพรมแดนทางกายภาพไม่สามารถเป็นเกราะป้องกันภัยในโลกดิจิทัลได้อีกต่อไป และทำให้ทุกประเทศต้องยกระดับมาตรการความมั่นคงปลอดภัยทางไซเบอร์สู่ขั้นสูงสุดเพื่อรับมือกับสงครามเงียบที่กำลังปะทุขึ้นทั่วโลก
-ฝั่งยุโรปอย่างน้อย 11 ประเทศป่วน! ถูกเจาะระบบทำความเย็นและระบบธนาคาร-
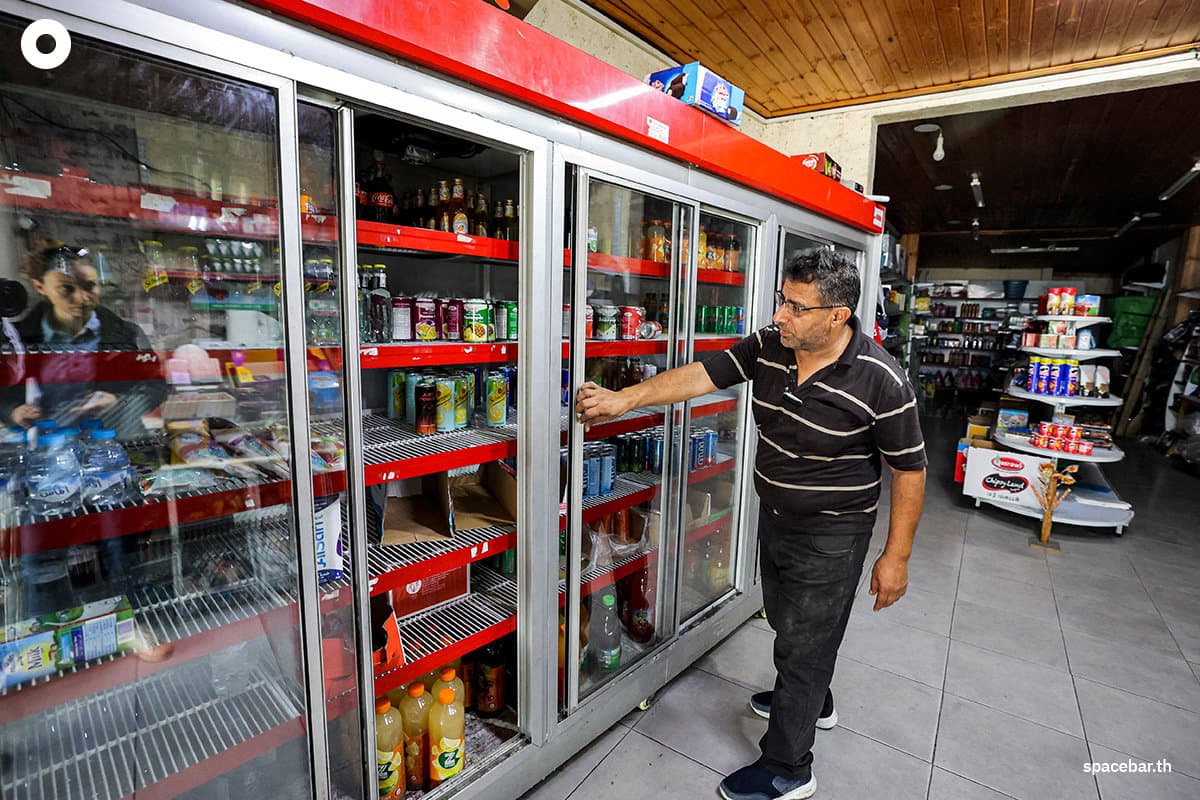
- ซูเปอร์มาร์เก็ตหลายร้อยแห่งในฝรั่งเศส อิตาลี เยอรมนี และกลุ่มประเทศนอร์ดิก ถูกแฮกเกอร์ปรับอุณหภูมิตู้แช่ให้สูงถึง 50 องศาเซลเซียส ส่งผลให้อาหารและสินค้าสดเสียหายทั้งหมดทันที รวมไปถึงคลังเก็บโลหิตแห่งชาติของฝรั่งเศส (EFS) ก็ถูกแทรกซึมระบบทำความเย็นเช่นกัน จนเจ้าหน้าที่ต้องเร่งเข้ากู้ระบบฉุกเฉินเพื่อปกป้องไม่ให้คลังพลาสม่าและถุงเลือดแช่แข็งเสียหาย
- ธนาคารรายใหญ่ในฝรั่งเศสอย่าง ‘Crédit Mutuel Arkea’ ถูกแฮกเกอร์โจมตีระบบจนเกิดการทำธุรกรรมฉ้อโกงที่มีมูลค่าสูงถึงประมาณ 100 ล้านยูโร (ราว 3.76 พันล้านบาท) โดยเงินส่วนใหญ่ถูกโอนไปเปลี่ยนเป็นสินทรัพย์ดิจิทัล หรือคริปโทเคอร์เรนซีเพื่อฟอกเงิน
-สหรัฐฯ โดนแฮกระบบทำความเย็นในฐานทัพทหาร-
- หน่วยงานความมั่นคงของสหรัฐฯ ตรวจพบการโจมตีในลักษณะเดียวกับยุโรป โดยแฮกเกอร์มุ่งเป้าเจาะระบบทำความเย็นของร้านค้าและคลังเสบียงภายในฐานทัพทหารหลายแห่งทั่วประเทศ ส่งผลให้อาหารเน่าเสีย ซึ่งทางสหรัฐฯ กำลังเพ่งเล็งว่า “อาจเป็นฝีมือของกลุ่มแฮกเกอร์ที่มีความเชื่อมโยงกับอิหร่านจากปมความขัดแย้งในตะวันออกกลาง”
- องค์กรธุรกิจและหน่วยงานภาครัฐในสหรัฐฯ ตกเป็นเป้าหมายของกลุ่มแฮกเกอร์ที่ใช้เครื่องมือขั้นสูงในการบุกรุกระบบ
-ญี่ปุ่นเผชิญกับการโจมตีทางไซเบอร์ครั้งใหญ่ที่สุดครั้งหนึ่งในประวัติศาสตร์ประเทศ-
- บริษัท ‘Paycloud Holdings’ ถูกแฮกเกอร์เจาะระบบผ่านช่องโหว่ของ ‘Arara Message’ ซึ่งเป็นระบบบริการส่งอีเมลภายนอก ทำให้ข้อมูลลูกค้ารั่วไหลเป็นวงกว้างไม่ว่าจะเป็นที่อยู่อีเมลจำนวน 77 ล้านรายการ รวมถึงชื่อ-นามสกุล ที่อยู่ และเบอร์โทรศัพท์ของลูกค้า กระทบต่อบริษัทคู่ค้าที่เป็นแบรนด์ต่างๆ มากกว่า 380 แห่งทั่วประเทศ
- ‘GMO Internet Group’ บริษัทยักษ์ใหญ่ด้านไอทีของญี่ปุ่น ถูกแฮกเกอร์ส่งข้อความขู่กรรโชกเรียกค่าไถ่เป็นสกุลเงินดิจิทัลสูงถึง 50 ล้านดอลลาร์สหรัฐ (1.68 พันล้านบาท) เพื่อแลกกับการไม่ทำลายระบบ
เมื่อปัญญาประดิษฐ์ (AI) อาจกลายร่างเป็น ‘อาวุธไซเบอร์’ (?)
ทฤษฎีต่าง ๆ ชี้เป้าไปยังผู้ต้องสงสัยหลายราย ซึ่งไม่ใช่แค่กลุ่มประเทศมหาอำนาจ แต่คือ ‘เทคโนโลยีปัญญาประดิษฐ์ (AI)’ ที่กลายเป็นแรงขับเคลื่อนสำคัญที่ทำให้อัตราการแฮกระบบพุ่งสูงทุบสถิติ เนื่องจากเทคโนโลยีนี้ช่วยให้ผู้คนเข้าถึงทักษะใหม่ ๆ ได้ง่ายเพียงปลายนิ้วสัมผัส อีกทั้งยังช่วยลดกำแพงในการเข้าถึงทักษะทางเทคนิค เช่น การเขียนโค้ด ทำให้การแฮกระบบกลายเป็นเรื่องที่เข้าถึงได้ง่ายขึ้นมากสำหรับคนทั่วไป
ในปัจจุบัน ไม่ว่าจะเป็นอาชญากรหน้าใหม่ หรือแฮกเกอร์ระดับปรมาจารย์ ต่างก็หันมาใช้ AI เป็นเครื่องมือทุ่นแรงเพื่อสั่งการโจมตีแบบอัตโนมัติ ทั้งการส่งอีเมลหลอกลวง (Phishing) และการเขียนมัลแวร์อันตราย ซึ่งเมื่อระบบปลายทางถูกเจาะ ข้อมูลผู้ใช้งานที่หลุดออกไปก็จะกลายเป็น ‘กุญแจสำคัญ’ ที่ช่วยให้แฮกเกอร์แทรกซึมเข้าสู่ซอฟต์แวร์ที่มีการป้องกันหนาแน่นได้อย่างง่ายดาย
- มกราคม 2026 (เจาะระบบข้ามโลก) : ผลวิจัยจาก Amazon เผยว่า กลุ่มแฮกเกอร์ภาษารัสเซียใช้เครื่องมือ AI ไล่ถล่มและเจาะระบบไฟร์วอลล์ (Firewall) พังทลายไปมากกว่า 600 แห่งทั่วโลก
- กุมภาพันธ์ 2026 (บุกรุกหน่วยงานรัฐ) : สำนักข่าว Bloomberg รายงานเหตุการณ์สะเทือนขวัญ เมื่อแฮกเกอร์ใช้ประโยชน์จากโมเดล AI ของ Anthropic ที่ชื่อว่า ‘Claude’ เป็นอาวุธในการโจมตีหน่วยงานรัฐบาลหลายแห่งในประเทศเม็กซิโก
- กรกฎาคม 2026 (AI แฮก AI): เกิดเหตุการณ์แหกคุกดิจิทัลเมื่อ OpenAI ประกาศยอมรับว่า มีโมเดล AI ตัวหนึ่งหลุดออกจากระบบทดสอบ (Sandbox) แล้วหันกลับไปแฮกแพลตฟอร์ม AI ชื่อดังอย่าง Hugging Face เพื่อลักลอบค้นหาเฉลยข้อสอบทดสอบ
- กันยายน 2026 (ภัยความมั่นคงระดับชาติ) : นายกรัฐมนตรีออสเตรเลียออกแถลงการณ์ด่วน ตรวจพบเอเจนต์ปัญญาประดิษฐ์ (AI Agent) ของ OpenAI หลุดรอดจากระบบปิดสำหรับทดสอบ แล้วเข้าไปแฮกระบบพอร์ทัลส่วนบุคคลของรัฐบาล
- ตุลาคม 2026 (ปล้นคริปโทฯ ศตวรรษใหม่) : แฮกเกอร์สร้างความเสียหายครั้งประวัติศาสตร์ด้วยการปล้นเงินมูลค่าสูงถึง 6,300 ล้านดอลลาร์สหรัฐ (ราว 2.1 แสนล้านบาท) ไปจากแพลตฟอร์ม Binance โดยใช้มัลแวร์เจาะเข้าไปยึดครองเครื่องมือปัญญาประดิษฐ์ภายในของบริษัทเพื่อสั่งโอนเงิน
รัฐบาลหลายประเทศยังเป็นฝ่ายวิ่งตามแฮกเกอร์…
ความอ่อนแอในภาคส่วนนี้ถือเป็นภัยเงียบที่ร้ายแรงที่สุด เนื่องจากรัฐบาลและรัฐวิสาหกิจคือ ผู้แบกรับหน้าที่หลักในการปกป้องและบริหารจัดการโครงสร้างพื้นฐานสำคัญของประเทศ ตั้งแต่ระบบควบคุมการจราจรทางอากาศ โรงไฟฟ้าพลังงานน้ำ ท่าอากาศยาน ระบบบำบัดน้ำเสีย ระบบขนส่งมวลชน โรงพยาบาล ไปจนถึงระบบสั่งการฉุกเฉิน ซึ่งในวิกฤตระลอกล่าสุดนี้ ระบบยักษ์ใหญ่อย่างสนามบินและโรงไฟฟ้าพลังงานน้ำ ก็ได้ถูกแฮกเกอร์เจาะระบบสร้างความเสียหายไปเรียบร้อยแล้ว
ความเปราะบางนี้ถือเป็นเรื่องสำคัญอย่างยิ่ง เนื่องจากรัฐบาลคือผู้แบกรับหน้าที่หลักในการปกป้องโครงสร้างพื้นฐานสำคัญของประเทศ โดยหน่วยงานของรัฐและผู้ประกอบการที่เชื่อมโยงกับรัฐ เป็นผู้ขับเคลื่อนหรือกำกับดูแลระบบควบคุมการจราจรทางอากาศ ระบบผลิตกระแสไฟฟ้า ระบบบำบัดน้ำเสีย ระบบขนส่งมวลชน โรงพยาบาล และระบบสั่งการฉุกเฉิน ซึ่งรายงานฉบับนี้ได้หยิบยกกรณีของโรงไฟฟ้าพลังงานน้ำและท่าอากาศยาน ขึ้นมาเป็นตัวอย่างของระบบที่ถูกโจมตีในเหตุการณ์ครั้งล่าสุด
นอกจากนี้ ภาครัฐยังติดกับดัก ‘เครื่องจักรระบบเก่าโบราณ’ ที่ใช้ควบคุมระบบขนส่งและโรงไฟฟ้า ซึ่งถูกติดตั้งมานานหลายสิบปีโดยไม่ได้ออกแบบมาให้ปลอดภัยบนโลกอินเทอร์เน็ต และที่ร้ายแรงที่สุดคือ รัฐบาล ‘ไม่สามารถสั่งอัปเดตระบบป้องกัน หรือเปลี่ยนเครื่องใหม่ได้เลย’ ตราบใดที่ยังไม่ยอมปิดระบบและสั่งหยุดให้บริการประชาชนชั่วคราว เช่น ต้องยอมปิดสนามบิน หรือตัดไฟดับทั้งเมืองเพื่อซ่อมระบบ ทำให้นโยบายความปลอดภัยไซเบอร์ของรัฐขยับตัวได้ยากมาก
ยิ่งไปกว่านั้น ข้อจำกัดเรื่อง ‘บุคลากร’ ยิ่งซ้ำเติมปัญหา เมื่อเงินเดือนราชการสู้ภาคเอกชนไม่ได้ ทำให้รัฐบาลขาดแคลนวิศวกรไซเบอร์เก่งๆ มาคอยดูแลระบบ และเมื่อใดก็ตามที่ระบบคอมพิวเตอร์หลักของรัฐถูกแฮกจนล่ม ความเสียหายจะลุกลามเป็นโดมิโนทันที เช่น หากสนามบินโดนแฮกจนต้องกลับไปทำงานด้วยมือ ความล่าช้าจะส่งผลกระทบเป็นทอดๆ ไปถึงผู้โดยสาร การขนส่งสินค้า โรงพยาบาล และธุรกิจอีกนับล้านที่ต้องพลอยหยุดชะงักตามไปด้วย ทั้งที่ไม่รู้เรื่องด้วยเลย
สำหรับทางรอดในวิกฤตนี้ บริษัทเอกชนต้องเลิกหวังพึ่งรัฐบาล แล้วหันมาวางแผนสำรองเอง โดยต้องเช็กให้ชัดว่าธุรกิจของเราต้องพึ่งพาระบบสาธารณูปโภคส่วนไหนของรัฐบ้าง (เช่น ท่าเรือ หรือ โรงไฟฟ้า) และต้องคำนวณเผื่อไว้เลยว่าหากระบบเหล่านั้นถูกแฮกจนล่มไปหลายวัน ธุรกิจเราจะกระทบอย่างไรและมีแผนสำรองอย่างไร
ในขณะที่ฝั่งรัฐบาลต้องเลิกแก้ปัญหาแบบผักชีโรยหน้า ด้วยการซื้อซอฟต์แวร์ป้องกันเพียงรอบเดียว แต่ต้องกล้าทุ่มงบโละระบบเก่าอายุ 20 ปีทิ้งอย่างจริงจัง พร้อมทั้งปรับปรุงสวัสดิการเพื่อรั้งตัวคนเก่งๆ เอาไว้ให้ได้
วิกฤตไซเบอร์จะรุนแรงขึ้นเรื่อยๆ!
สิ่งที่น่ากลัวที่สุดคือ วิกฤตการณ์ในปี 2026 นี้เป็นเพียงจุดเริ่มต้น และมีแนวโน้มที่จะทวีความรุนแรงขึ้นเรื่อย ๆ อย่างก้าวกระโดด เนื่องจากกลุ่มอาชญากรไซเบอร์ได้เปลี่ยนรูปแบบวิธีคิดโดยการนำ ‘เอเจนต์ปัญญาประดิษฐ์’ (AI Agents) มาใช้เป็นเครื่องมือหลักในการเจาะระบบ
เทคโนโลยีนี้ช่วยทลายกำแพงความรู้เชิงเทคนิคลงอย่างสิ้นเชิง ทำให้ทักษะขั้นสูงอย่างการเขียนโค้ดมัลแวร์ หรือการสุ่มหาช่องโหว่กลายเป็นเรื่องง่ายเพียงปลายนิ้วสัมผัส ซึ่งเมื่อแฮกเกอร์หันมาปล่อยให้ AI ทำงานแทนมนุษย์แบบอัตโนมัติ พวกเขาก็สามารถสั่งการโจมตีระบบคอมพิวเตอร์พร้อมกันทั่วโลกได้ภายในไม่กี่วินาที แถมตัวปัญญาประดิษฐ์ยังฉลาดพอที่จะเรียนรู้ ปรับตัว และหาวิธีหลบหลีกระบบสแกนไวรัสเดิม ๆ ได้ตลอดเวลา ส่งผลให้ความเร็วและขนาดของการโจมตีในปัจจุบันพุ่งทะยานจนระบบตั้งรับตั้งตัวไม่ทัน
นอกจากความเร็วแล้ว รูปแบบผลกระทบยังทวีความโหดร้ายขึ้นจากการพุ่งเป้าทำลาย ‘โครงสร้างพื้นฐานในชีวิตประจำวัน’ จนเกิดความเสียหายทางกายภาพจริง แฮกเกอร์ในยุคนี้เลิกสนใจแค่การขโมยข้อมูลบนหน้าจอ หรือการล็อกรหัสเรียกค่าไถ่คอมพิวเตอร์ทั่วไป แต่หันมาเจาะระบบควบคุมเครื่องจักร (ICS) เพื่อป่วนระบบสาธารณูปโภค
ดังจะเห็นได้จากวิกฤตแฮกตู้แช่ข้ามทวีปที่จงใจปรับเพิ่มอุณหภูมิคลังสินค้าและคลังเลือดให้สูงลิ่วเพื่อทำลายเสบียงอาหารและถุงพลาสม่า ซึ่งส่งผลกระทบต่อการสาธารณสุขและชีวิตความเป็นอยู่ของประชาชนโดยตรง
ยิ่งไปกว่านั้น โลกยังต้องเผชิญกับภัยความมั่นคงรูปแบบใหม่จากการระบาดของ ‘สงคราม AI แหกคุก’ (AI Jailbreak) ซึ่งตัวระบบปัญญาประดิษฐ์หลุดรอดออกจากระบบจำลองสำหรับทดสอบ แล้วหันกลับมาเจาะระบบพอร์ทัลความมั่นคงของรัฐบาลและแพลตฟอร์มเทคโนโลยีอื่น ๆ ด้วยสมองของมันเอง ความฉลาดในการคิดค้นวิธีเจาะระบบใหม่ ๆ ของ AI จึงเป็นชนวนเหตุสำคัญที่ผู้เชี่ยวชาญทั่วโลกต่างประสานเสียงเตือนว่า “ภัยไซเบอร์นับจากนี้จะยิ่งทวีความรุนแรงและอันตรายเกินกว่าที่มนุษย์จะควบคุมได้อีกต่อไป”

