
แฮกเกอร์เจาะระบบควบคุมความเย็นของซูเปอร์มาร์เก็ตในยุโรป สั่งระบบละลายน้ำแข็งทำงานผิดปกติ จนอุณหภูมิพุ่งถึง 50 องศาเซลเซียส สินค้าเสียหายหลายร้อยสาขา ช่องโหว่ไม่ได้อยู่ที่ตัวตู้แช่เพียงอย่างเดียว แต่อยู่ที่ระบบควบคุมส่วนกลางซึ่งเชื่อมต่ออินเทอร์เน็ตและยังใช้ซอฟต์แวร์รุ่นเก่า
ประเทศไทยมีความเสี่ยงเช่นเดียวกัน หากผู้ประกอบการใช้ระบบควบคุมระยะไกลที่มีช่องโหว่ แต่ยังไม่มีข้อมูลยืนยันว่าซูเปอร์มาร์เก็ตไทยใช้ระบบหรืออุปกรณ์รุ่นที่ถูกโจมตีในต่างประเทศ
เกิดอะไรขึ้นในต่างประเทศ?
เหตุการณ์ที่เป็นข่าวล่าสุดเกิดขึ้นวันที่ 2 พฤศจิกายน 2569 โดยมีรายงานซูเปอร์มาร์เก็ตในสวีเดน เบลเยียม ลักเซมเบิร์ก และไอร์แลนด์ รวมถึงเอสโตเนีย เผชิญปัญหาระบบทำความเย็นถูกเข้าควบคุมจากภายนอก
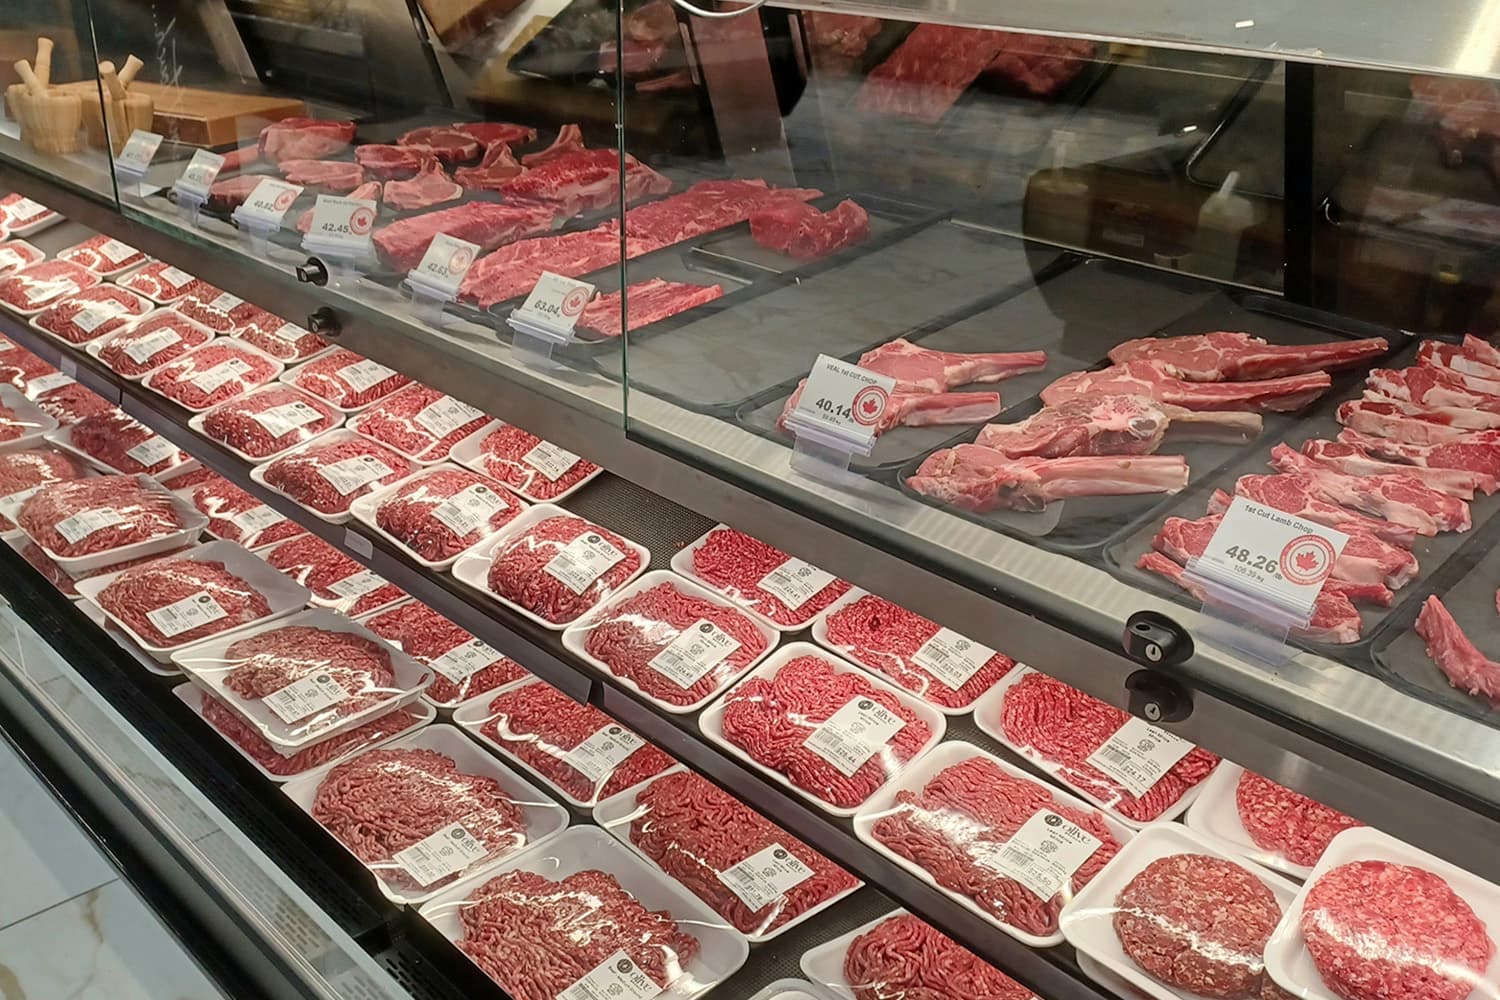
Reuters รายงานว่า ร้าน ICA ในสวีเดนบางแห่งพบว่าตู้แช่แข็งถูกปรับอุณหภูมิขึ้นไปถึง 50 องศาเซลเซียส ทำให้อาหารจำนวนหนึ่งเสียหายจนต้องนำออกจากชั้นจำหน่าย ขณะที่ Coop ได้รับผลกระทบ 7 สาขา Carrefour ในเบลเยียม 15 สาขา และ SuperValu ในไอร์แลนด์ 13 สาขา
เหตุการณ์นี้เกิดขึ้นต่อเนื่องจากการโจมตีในฝรั่งเศสช่วงวันที่ 11–12 ตุลาคม 2569 ซึ่งมีรายงานว่ากระทบซูเปอร์มาร์เก็ตหลายร้อยแห่ง โดย Intermarché ระบุว่าระบบตู้แช่ของร้านประมาณ 150 สาขาถูกปรับอุณหภูมิสูงถึง 50 องศาเซลเซียสเป็นเวลาประมาณ 6 ชั่วโมง ส่งผลให้ต้องทิ้งสินค้าอาหารจำนวนมาก และมีรายงานความเสียหายจากไฟไหม้บางแห่งด้วย
ประเด็นที่น่าสนใจคือ เหตุการณ์ไม่ได้เกิดจากแฮกเกอร์เจาะระบบชำระเงินหรือฐานข้อมูลลูกค้า แต่เป็นการเข้าถึงระบบที่ควบคุมอุปกรณ์ทางกายภาพโดยตรง
แฮกเกอร์ทำให้ตู้เย็นกลายเป็นเตาอบได้อย่างไร?
ต้องเข้าใจระบบทำความเย็นของซูเปอร์มาร์เก็ตก่อน ซูเปอร์มาร์เก็ตขนาดใหญ่ไม่ได้มีตู้เย็นแต่ละใบทำงานแยกจากกันทั้งหมด แต่โดยทั่วไปจะมีระบบควบคุมส่วนกลาง (Refrigeration Management System) ทำหน้าที่ตรวจสอบและสั่งการตู้แช่หลายจุดภายในร้าน
ระบบดังสามารถทำงานได้หลายอย่าง ตั้งแต่ ตรวจสอบอุณหภูมิของตู้แช่และห้องเย็น สั่งการคอมเพรสเซอร์และระบบทำความเย็น ควบคุมรอบการละลายน้ำแข็ง (Defrost) ตั้งค่าอุณหภูมิและเวลาการทำงาน ส่งสัญญาณเตือนเมื่ออุณหภูมิผิดปกติ เปิดให้ช่างหรือผู้ดูแลเข้ามาตรวจสอบและปรับระบบจากระยะไกล
จุดอ่อนอยู่ตรงที่ ระบบควบคุมเหล่านี้มีช่องทางเชื่อมต่อเครือข่าย หากเปิดหน้าจอจัดการให้เข้าถึงจากอินเทอร์เน็ตโดยตรง หรือมีระบบยืนยันตัวตนและซอฟต์แวร์ที่ไม่ปลอดภัย ก็อาจกลายเป็นช่องทางให้บุคคลภายนอกเข้าควบคุมได้
กรณีที่เกิดขึ้นในฝรั่งเศส มีข้อมูลทางเทคนิคเชื่อมโยงกับอุปกรณ์ควบคุม นักวิจัยจาก Claroty Team82 เผยแพร่ผลการศึกษาช่องโหว่ของ Danfoss AK-SM 800A เมื่อวันที่ 9 สิงหาคม 2569 พบปัญหาสำคัญหลายจุด ทั้งกลไกยืนยันตัวตนที่สามารถถูกใช้ข้ามขั้นตอนการเข้าสู่ระบบ และช่องโหว่ Command Injection ที่อาจเปิดทางให้ผู้โจมตีสั่งรันคำสั่งบนอุปกรณ์ได้
Danfoss ออกเฟิร์มแวร์รุ่นใหม่ เพื่อแก้ไขช่องโหว่ที่เกี่ยวข้องแล้ว แต่หากผู้ใช้งานยังใช้ระบบรุ่นเก่าและไม่ได้อัปเดต ก็ยังมีความเสี่ยง
แล้วทำไมตู้แช่จึงร้อนถึง 50 องศา?
คำอธิบายทางวิศวกรรมที่สำคัญคือ ระบบละลายน้ำแข็งไม่ได้ทำงานด้วยการเพิ่มความร้อนให้ทั้งตู้เหมือนเตาอบโดยตรง ตู้แช่เชิงพาณิชย์บางระบบใช้ฮีตเตอร์ไฟฟ้าในการละลายน้ำแข็งที่เกาะอยู่บนคอยล์เย็น เมื่อมีการสั่ง Defrost ระบบจะควบคุมการทำงานของฮีตเตอร์และคอมเพรสเซอร์ตามลำดับที่กำหนด
หากผู้โจมตีสามารถแก้ไขพารามิเตอร์ หรือทำให้ระบบละลายน้ำแข็งทำงานต่อเนื่องนานผิดปกติ ความร้อนจะสะสมและอุณหภูมิภายในพื้นที่แช่เย็นจะสูงขึ้นอย่างมาก
ดังนั้นตัวเลข 50 องศาเซลเซียสที่ปรากฏในข่าว จึงไม่ควรตีความว่าตู้แช่ทุกเครื่องถูกออกแบบให้เปลี่ยนโหมดเป็นเครื่องทำความร้อน แต่หมายถึงอุณหภูมิที่ระบบหรือพื้นที่แช่เย็นบางจุดสามารถเพิ่มขึ้นไปถึงระดับดังกล่าวได้จากการควบคุมที่ผิดปกติ
ประเด็นนี้สอดคล้องกับคำเตือนของ ThaiCERT เมื่อวันที่ 14 ตุลาคม 2569 ซึ่งระบุว่าการโจมตีระบบในฝรั่งเศสเกี่ยวข้องกับการปรับการทำงานของ Defrost และทำให้อุณหภูมิสูงขึ้นถึงประมาณ 50 องศาเซลเซียส
ประเทศไทยจะถูกโจมตีแบบเดียวกันได้หรือไม่?
คำตอบคือ ได้ และไม่มีเหตุผลทางเทคนิคที่จะสรุปว่าประเทศไทยปลอดภัยจากการโจมตีลักษณะนี้ แต่ความเสี่ยงของแต่ละธุรกิจขึ้นอยู่กับสถาปัตยกรรมระบบและมาตรการรักษาความปลอดภัยที่ใช้
หากพิจารณาตามหลัก Cybersecurity สามารถแบ่งความเสี่ยงออกเป็น 4 ชั้น
ความเสี่ยงจากระบบควบคุมที่เชื่อมต่ออินเทอร์เน็ต หากซูเปอร์มาร์เก็ตไทยใช้ระบบควบคุมตู้แช่ที่สามารถตรวจสอบและปรับอุณหภูมิจากสำนักงานใหญ่ หรือให้ผู้ผลิตและผู้รับเหมาบำรุงรักษาเข้ามาดูแลผ่านอินเทอร์เน็ต ก็มี Attack Surface หรือพื้นผิวการโจมตีเพิ่มขึ้น
หากระบบดังกล่าวเปิดพอร์ตให้เข้าถึงจากอินเทอร์เน็ตโดยตรง ใช้รหัสผ่านที่คาดเดาได้ หรือไม่มีระบบยืนยันตัวตนหลายขั้นตอน ก็มีโอกาสถูกเจาะเข้ามาได้
ความเสี่ยงจากอุปกรณ์เก่าและซอฟต์แวร์ที่ไม่ได้อัปเดตบทเรียนสำคัญจากเหตุการณ์ในยุโรประบบควบคุมอุตสาหกรรม (Operational Technology: OT) มีอายุการใช้งานยาวนานกว่าระบบ IT ทั่วไป เพราะการเปลี่ยนอุปกรณ์ควบคุมอาจต้องหยุดระบบทำความเย็นและกระทบการดำเนินธุรกิจ
ปัญหาคือ ฮาร์ดแวร์อาจยังใช้งานได้ตามปกติ แต่ซอฟต์แวร์ภายในหมดระยะเวลาสนับสนุน หรือมีช่องโหว่ที่ผู้ผลิตแก้ไขแล้วแต่เจ้าของระบบไม่ได้ติดตั้งแพตช์
งานวิจัยของ Claroty ยังพบอุปกรณ์ควบคุม ที่สามารถเข้าถึงผ่านอินเทอร์เน็ตได้หลายพันเครื่องจากการสำรวจด้วยเครื่องมือค้นหาอุปกรณ์ที่เปิดเผยบนเครือข่ายสาธารณะ ซึ่งสะท้อนว่าปัญหานี้ไม่ได้จำกัดอยู่ที่ประเทศใดประเทศหนึ่ง
ความเสี่ยงจากผู้ให้บริการภายนอก
ธุรกิจค้าปลีกขนาดใหญ่ไม่ได้ดูแลระบบทุกอย่างด้วยตัวเอง อาจมีผู้ผลิตตู้แช่ บริษัทดูแลระบบอาคาร ผู้รับเหมาซ่อมบำรุง และผู้ให้บริการระบบ Cloud เข้ามาเกี่ยวข้อง
หากบริษัทภายนอกมีสิทธิ์เข้าถึงระบบควบคุมของหลายสาขา การยึดบัญชีผู้ดูแลระบบเพียงบัญชีเดียวอาจทำให้ผู้โจมตีมีโอกาสขยายผลไปยังอุปกรณ์หลายจุดได้
นี่คือความเสี่ยงแบบ Supply Chain Cybersecurity ซึ่งต้องมองทั้งห่วงโซ่ ไม่ใช่ตรวจสอบเฉพาะระบบของซูเปอร์มาร์เก็ต
ความเสี่ยงจากระบบอัตโนมัติที่ไม่มีระบบป้องกันความผิดปกติ แม้แฮกเกอร์จะเข้าถึงระบบควบคุมได้ แต่ระบบที่ออกแบบดีควรมีมาตรการป้องกันคำสั่งผิดปกติ เช่น จำกัดช่วงอุณหภูมิที่ผู้ดูแลสามารถตั้งค่าได้ แจ้งเตือนเมื่อมีการเปลี่ยนค่าที่ผิดจากรูปแบบปกติ จำกัดระยะเวลาการทำงานของระบบ Defrost มีระบบตัดการทำงานเมื่ออุณหภูมิหรือการใช้พลังงานผิดปกติ มีระบบควบคุมสำรองที่แยกจากเครือข่ายหลัก
มาตรการเหล่านี้ต้องออกแบบให้เหมาะกับชนิดของตู้แช่ เพราะการตัดฮีตเตอร์หรือคอมเพรสเซอร์โดยไม่พิจารณาลำดับการทำงาน อาจทำให้ระบบเสียหายหรือเกิดความเสี่ยงด้านความปลอดภัยอื่นได้
ความเสียหายไม่ได้จบแค่สินค้าเสีย
หากเกิดเหตุการณ์เช่นนี้กับซูเปอร์มาร์เก็ตในประเทศไทย ความเสียหายสามารถขยายจากต้นทุนสินค้าไปถึงความเชื่อมั่นของผู้บริโภคและความต่อเนื่องของธุรกิจ
ต้นทุนสินค้าสูญเสีย (Inventory Loss) อาหารสด เนื้อสัตว์ นม อาหารทะเล และสินค้าแช่แข็งมีข้อกำหนดด้านอุณหภูมิแตกต่างกัน เมื่อระบบควบคุมความเย็นผิดปกติ สินค้าบางประเภทอาจไม่สามารถนำกลับมาจำหน่ายได้ แม้จะนำกลับไปแช่เย็นอีกครั้งก็ตาม ในมุมธุรกิจ นี่คือความเสียหายทั้งต้นทุนสินค้าและกำไรขั้นต้นที่คาดว่าจะได้รับ
ต้นทุนการหยุดชะงักของธุรกิจ (Business Interruption) ร้านค้าอาจต้องปิดพื้นที่จำหน่ายบางส่วน หยุดรับสินค้า หรือหยุดระบบจัดเก็บชั่วคราว รวมถึงต้องใช้ค่าใช้จ่ายในการตรวจสอบระบบและฟื้นฟูอุปกรณ์ หากการโจมตีเกิดขึ้นพร้อมกันหลายสาขา ผลกระทบจะสูงกว่าการเสียของตู้แช่เพียงเครื่องเดียวอย่างมีนัยสำคัญ
ความเสี่ยงด้านความปลอดภัยอาหาร (Food Safety) เรื่องนี้สำคัญกว่ามูลค่าความเสียหายของสินค้า เพราะการเก็บรักษาอาหารในอุณหภูมิที่ไม่เหมาะสมอาจทำให้จุลินทรีย์เพิ่มจำนวนและเกิดความเสี่ยงต่อผู้บริโภค
ธุรกิจไม่ควรใช้เพียงการนำสินค้าไปแช่เย็นใหม่แล้วกลับมาจำหน่าย แต่ต้องประเมินประวัติอุณหภูมิ ระยะเวลาที่สัมผัสอุณหภูมิผิดปกติ และข้อกำหนดความปลอดภัยอาหารของสินค้าชนิดนั้น
ความเสี่ยงด้านชื่อเสียงและความเชื่อมั่น ในยุคที่ผู้บริโภคให้ความสำคัญกับความปลอดภัยอาหาร การพบว่าระบบควบคุมของร้านถูกแฮกอาจกระทบความเชื่อมั่นต่อแบรนด์ แม้จะไม่มีข้อมูลลูกค้ารั่วไหลเลยก็ตาม
Cybersecurity จึงกลายเป็นส่วนหนึ่งของ Food Safety และ Business Continuity ไม่ใช่เพียงค่าใช้จ่ายด้าน IT สิ่งที่ซูเปอร์มาร์เก็ตไทยควรตรวจสอบทันที หากเป็นผู้ประกอบการ ควรเริ่มจากการสำรวจระบบจริง ไม่ใช่รอให้เกิดเหตุการณ์ก่อน
ระบบที่ต้องตรวจสอบสิ่งที่ควรดำเนินการ เริ่มจากการตรวจสอบรุ่น เฟิร์มแวร์ ว่ายังสนับสนุนและอัะพเดตหรือไม่ จากนั้น ปิดการเข้าถึงจากอินเทอรเน็ตโดยตรง แยกเครือข่ายคบคุมตู้แช่ออกจากเครือข่ายของสำนักงาน ยกเลิกบัญชีเก่า เปลี่ยนรหัสผ่าน จำกัดสิทธิ์ผู้ดูแล วางแผนควบคุมระบบกรณีเครือข่ายโดนโจมตี ทำระบบตรวจสอบสิทธิ์และเก็บประวัติการเข้าถึงข้อมูลของผู้รับเหมา ไม่ควรนำแนวคิดการรักษาความปลอดภัยของระบบ IT มาใช้โดยตรงทั้งหมด เพราะต้องคำนึงถึงความต่อเนื่องในการทำงานและความปลอดภัยทางกายภาพควบคู่กัน
ประเทศไทยมีระบบป้องกันระดับประเทศหรือไม่?
หน่วยงานด้านความมั่นคงไซเบอร์เข้ามาตรวจสอบร่วมกับภาคธุรกิจ โดยเฉพาะสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) และ ThaiCERT
ThaiCERT ที่ดูแลความปลอดภัยเครือข่าย ได้เผยแพร่คำเตือนเกี่ยวกับการโจมตีระบบทำความเย็นซูเปอร์มาร์เก็ตในฝรั่งเศสตั้งแต่วันที่ 14 ตุลาคม 2569 แล้ว โดยแนะนำให้ผู้ดูแลระบบตรวจสอบการเปิดเผยหน้าจอจัดการอุปกรณ์ต่ออินเทอร์เน็ต จำกัดการเข้าถึงเฉพาะผู้ได้รับอนุญาต และอัปเดตซอฟต์แวร์ให้เป็นรุ่นที่ปลอดภัย
แต่มีข้อเท็จจริงที่ต้องแยกให้ชัดเจน คือ ขณะนี้ยังไม่มีข้อมูลสาธารณะที่ยืนยันว่า ซูเปอร์มาร์เก็ตในประเทศไทยใช้เครื่องควบคุมรุ่นเดียวกับที่ถูกโจมตีในยุโรปมากน้อยเพียงใด มีอุปกรณ์ควบคุมระบบทำความเย็นของไทยที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ตและยังมีช่องโหว่หรือไม่
ผู้ประกอบการมีการแยกเครือข่าย OT และระบบสำรองการควบคุมมากน้อยเพียงใด จึงไม่ควรสรุปว่าซูเปอร์มาร์เก็ตไทยกำลังถูกโจมตี หรือมีช่องโหว่แบบเดียวกันแล้ว แต่ก็ไม่ควรถือว่าระบบเหล่านี้ปลอดภัยเพียงเพราะเป็นอุปกรณ์ทำความเย็น ไม่ใช่คอมพิวเตอร์หรือเซิร์ฟเวอร์ทั่วไป
Cybersecurity สู่ความมั่นคงทางอาหาร
เหตุการณ์นี้กำลังเปลี่ยนมุมมองต่อความมั่นคงไซเบอร์อย่างมีนัยสำคัญ ในอดีต เมื่อพูดถึงการโจมตีทางไซเบอร์ คนส่วนใหญ่มักนึกถึงการขโมยข้อมูล บัญชีธนาคาร หรือการเรียกค่าไถ่จากระบบคอมพิวเตอร์ แต่กรณีตู้แช่ซูเปอร์มาร์เก็ตแสดงให้เห็นว่า การโจมตีทางไซเบอร์สามารถสร้างความเสียหายให้กับสิ่งของและระบบทางกายภาพได้โดยตรง
ยิ่งธุรกิจนำระบบ IoT, Cloud และระบบควบคุมระยะไกลมาใช้มากขึ้น อุปกรณ์ที่เคยเป็นเพียงเครื่องจักรธรรมดาก็กลายเป็นส่วนหนึ่งของโครงสร้างพื้นฐานดิจิทัล
ในทางเศรษฐศาสตร์ ความเสี่ยงนี้มีลักษณะเป็น Systemic Risk หรือความเสี่ยงเชิงระบบ เพราะการโจมตีจุดเดียวอาจส่งผลกระทบต่อหลายสาขา หลายผู้ประกอบการ และห่วงโซ่อุปทานอาหารได้
คำถามที่ประเทศไทยควรเริ่มถามจึงไม่ใช่แค่ว่า ซูเปอร์มาร์เก็ตมีระบบป้องกันแฮกเกอร์หรือไม่ แต่ต้องถามด้วยว่า หากวันหนึ่งแฮกเกอร์สามารถสั่งปิดระบบทำความเย็นของร้านค้าหลายร้อยแห่งพร้อมกัน ประเทศไทยมีระบบเตือนภัยและแผนรับมืออย่างไร เพราะในโลกที่ทุกอย่างเชื่อมต่ออินเทอร์เน็ต แม้แต่ตู้เย็นก็กลายเป็นโครงสร้างพื้นฐานที่ต้องได้รับการปกป้อง